Domain cehj.de kaufen?
Wir ziehen mit dem Projekt
cehj.de um.
Sind Sie am Kauf der Domain
cehj.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cehj.de kaufen?
Habe ich Hacker in meinem Netzwerk?
Um festzustellen, ob Hacker in Ihrem Netzwerk sind, sollten Sie verschiedene Anzeichen überprüfen. Dazu gehören ungewöhnliche Aktivitäten auf Ihren Geräten oder im Netzwerkverkehr, unerklärliche Verzögerungen oder Abstürze, unautorisierte Zugriffe auf Ihre Daten oder verdächtige Dateien oder Programme. Es ist ratsam, einen IT-Sicherheitsexperten hinzuzuziehen, um eine genaue Analyse durchzuführen und mögliche Sicherheitslücken zu identifizieren. **
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
Ähnliche Suchbegriffe für Anbieterabhängigkeit
Top-Angebote
Produkte zum Begriff Anbieterabhängigkeit:
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Wie kann eine Firewall dazu beitragen, ein Netzwerk vor unautorisierten Zugriffen zu schützen? Was sind die primären Funktionen einer Firewall?
Eine Firewall überwacht den Datenverkehr zwischen dem internen Netzwerk und externen Quellen und blockiert unautorisierte Zugriffe. Die primären Funktionen einer Firewall sind das Filtern von eingehendem und ausgehendem Datenverkehr, das Erstellen von Regeln für den Zugriff auf das Netzwerk und das Erkennen und Blockieren von verdächtigem Verhalten. Durch die Implementierung einer Firewall können Unternehmen ihre Netzwerke vor potenziellen Sicherheitsbedrohungen schützen und die Integrität ihrer Daten gewährleisten. **
-
Wie kann man eine Firewall effektiv konfigurieren, um ein sicheres Netzwerk zu gewährleisten?
1. Definieren Sie klare Richtlinien für den Datenverkehr, der erlaubt oder blockiert werden soll. 2. Aktualisieren Sie regelmäßig die Firewall-Regeln, um neue Bedrohungen abzuwehren. 3. Überwachen Sie die Firewall-Logs, um verdächtige Aktivitäten zu erkennen und zu blockieren. **
-
Welche Firewall-Software empfehlen Sie, um ein sicheres Netzwerk vor Cyberangriffen zu gewährleisten?
Ich empfehle die Verwendung von Firewalls wie Cisco ASA, Palo Alto Networks oder Fortinet, die eine umfassende Netzwerksicherheit bieten. Diese Firewalls bieten Funktionen wie Intrusion Detection, Intrusion Prevention, VPN-Unterstützung und Application Control, um Ihr Netzwerk vor Cyberangriffen zu schützen. Es ist wichtig, regelmäßig Software-Updates durchzuführen und starke Passwörter zu verwenden, um die Sicherheit Ihres Netzwerks weiter zu verbessern. **
Welche Funktionen sollte eine Firewall-Software haben, um das Netzwerk vor Cyberbedrohungen zu schützen?
Eine Firewall-Software sollte eine Paketfilterungsfunktion haben, um unerwünschten Datenverkehr zu blockieren. Zudem sollte sie eine Intrusion Detection System (IDS) Funktion besitzen, um verdächtige Aktivitäten zu erkennen. Außerdem sollte sie regelmäßige Updates und Patches erhalten, um gegen neue Bedrohungen gewappnet zu sein. **
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
Top-Angebote
Produkte zum Begriff Anbieterabhängigkeit:
-
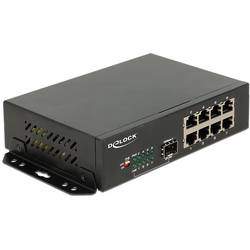
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Habe ich Hacker in meinem Netzwerk?
Um festzustellen, ob Hacker in Ihrem Netzwerk sind, sollten Sie verschiedene Anzeichen überprüfen. Dazu gehören ungewöhnliche Aktivitäten auf Ihren Geräten oder im Netzwerkverkehr, unerklärliche Verzögerungen oder Abstürze, unautorisierte Zugriffe auf Ihre Daten oder verdächtige Dateien oder Programme. Es ist ratsam, einen IT-Sicherheitsexperten hinzuzuziehen, um eine genaue Analyse durchzuführen und mögliche Sicherheitslücken zu identifizieren. **
-
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Wie kann eine Firewall dazu beitragen, ein Netzwerk vor unautorisierten Zugriffen zu schützen? Was sind die primären Funktionen einer Firewall?
Eine Firewall überwacht den Datenverkehr zwischen dem internen Netzwerk und externen Quellen und blockiert unautorisierte Zugriffe. Die primären Funktionen einer Firewall sind das Filtern von eingehendem und ausgehendem Datenverkehr, das Erstellen von Regeln für den Zugriff auf das Netzwerk und das Erkennen und Blockieren von verdächtigem Verhalten. Durch die Implementierung einer Firewall können Unternehmen ihre Netzwerke vor potenziellen Sicherheitsbedrohungen schützen und die Integrität ihrer Daten gewährleisten. **
Ähnliche Suchbegriffe für Anbieterabhängigkeit
-
Wie kann man eine Firewall effektiv konfigurieren, um ein sicheres Netzwerk zu gewährleisten?
1. Definieren Sie klare Richtlinien für den Datenverkehr, der erlaubt oder blockiert werden soll. 2. Aktualisieren Sie regelmäßig die Firewall-Regeln, um neue Bedrohungen abzuwehren. 3. Überwachen Sie die Firewall-Logs, um verdächtige Aktivitäten zu erkennen und zu blockieren. **
-
Welche Firewall-Software empfehlen Sie, um ein sicheres Netzwerk vor Cyberangriffen zu gewährleisten?
Ich empfehle die Verwendung von Firewalls wie Cisco ASA, Palo Alto Networks oder Fortinet, die eine umfassende Netzwerksicherheit bieten. Diese Firewalls bieten Funktionen wie Intrusion Detection, Intrusion Prevention, VPN-Unterstützung und Application Control, um Ihr Netzwerk vor Cyberangriffen zu schützen. Es ist wichtig, regelmäßig Software-Updates durchzuführen und starke Passwörter zu verwenden, um die Sicherheit Ihres Netzwerks weiter zu verbessern. **
-
Welche Funktionen sollte eine Firewall-Software haben, um das Netzwerk vor Cyberbedrohungen zu schützen?
Eine Firewall-Software sollte eine Paketfilterungsfunktion haben, um unerwünschten Datenverkehr zu blockieren. Zudem sollte sie eine Intrusion Detection System (IDS) Funktion besitzen, um verdächtige Aktivitäten zu erkennen. Außerdem sollte sie regelmäßige Updates und Patches erhalten, um gegen neue Bedrohungen gewappnet zu sein. **
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.